Государственные учреждения Молдовы стали основной целью рассылки вредоносных файлов, замаскированных под платёжные документы. Злоумышленники пытаются заставить получателей открыть вложения, чтобы похитить конфиденциальную информацию и данные для входа в системы. О выявленной кампании предупредила Служба информационных технологий и кибербезопасности (STISC).
Как устроена рассылка
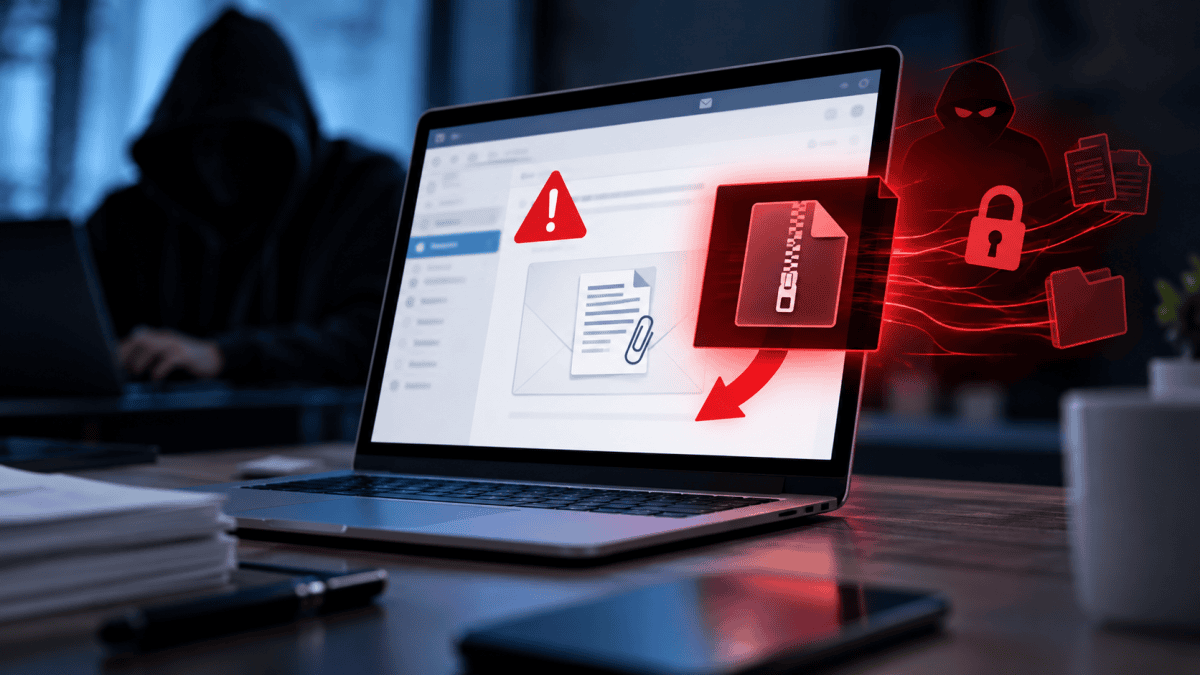
По данным службы, письма поступают с разных электронных адресов на домене mail.ru. К ним прикреплены архивы .zip или .7z, внутри которых находятся вредоносные файлы с расширением .bat. Названия вроде «Платёжное поручение» или «Оплаченные счета» должны убедить получателя, что перед ним обычная деловая переписка.
В STISC называют эту схему целевым фишингом: обманные сообщения направляют определённым получателям, побуждая их скачать и открыть опасные вложения. В выявленной кампании злоумышленники ориентируются прежде всего на государственные учреждения.
Чем опасны вложения
Запуск вредоносного файла может привести к сбору и передаче злоумышленникам данных для входа, файлов cookie и сведений об активных сеансах пользователя. После этого программа способна завершить работу без заметных признаков своего присутствия. Таким образом, получатель может не сразу обнаружить, что безопасность его данных оказалась под угрозой.
Что рекомендует STISC
Служба призывает не открывать вложения и не переходить по ссылкам в подозрительных письмах. Особую осторожность следует проявлять при получении архивов и файлов из неизвестных источников. Проверять нужно именно электронный адрес отправителя, даже если отображаемое имя кажется знакомым или вызывает доверие.
Нельзя передавать пароли, коды аутентификации и другие конфиденциальные сведения. Сообщения с просьбами срочно выполнить необычные или неожиданные действия также требуют повышенного внимания.
О подозрительной переписке STISC рекомендует сообщать специалистам, отвечающим за информационную безопасность в учреждении или организации. Призыв соблюдать осторожность адресован не только госучреждениям, но и компаниям и обычным пользователям электронной почты.