Рубрики
Актуально В Молдове

EVO обязали обновить: что нужно знать пользователям

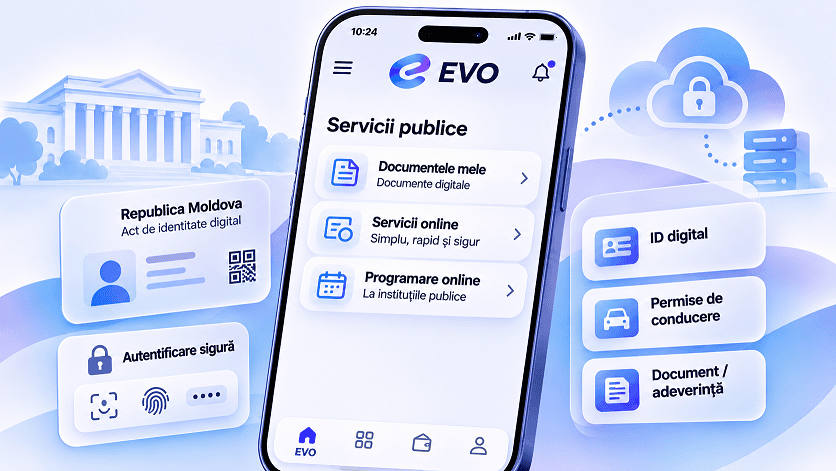
Агентство электронного управления Молдовы ввело обязательное обновление приложения EVO. Пользователям, у которых установлена устаревшая версия, при запуске приложения будет предложено перейти на последнюю. Мера связана с усилением кибербезопасности после недавних атак на государственные цифровые сервисы.

Если при открытии EVO появляется уведомление о необходимости обновления, его можно считать официальным. В Агентстве электронного управления отдельно подчеркнули, что такое сообщение внутри приложения не является попыткой мошенничества.

Обязательное обновление должно позволить быстрее распространять новые функции, исправления и дополнительные меры защиты от киберугроз.

Обновлять EVO рекомендуют только через официальные магазины Google Play и App Store. Пользователям советуют не устанавливать файлы, полученные через SMS, мессенджеры или социальные сети, и не переходить по подозрительным ссылкам, предлагающим скачать «новую версию» приложения.

Почему обновление стало обязательным

Мера принята после масштабного киберинцидента, затронувшего государственную цифровую инфраструктуру Молдовы в период с 19 по 23 октября.

По данным AGE, злоумышленники направили около 11 млн запросов к государственным цифровым сервисам в попытке получить персональные данные. Предварительное расследование показало, что запросы затронули около миллиона IDNP, а наборы данных могли быть извлечены примерно по 750 тыс. из них.

После выявления атаки власти проверили десятки цифровых сервисов, часть из них временно отключили, а затем начали постепенно возвращать в работу после дополнительной проверки и усиления защиты.

При этом представители AGE уточняют: даже граждане, которые не пользуются приложением EVO, потенциально могли быть затронуты инцидентом, поскольку речь идёт о данных из государственных регистров, а не непосредственно из приложения.

Что ещё появилось в EVO

В актуальной версии приложения доступны блок «Ожидаемые действия», где отображаются напоминания об истекающих документах, штрафах и других платежах, а также новые возможности работы с государственными услугами. Эти функции были представлены ранее в рамках EVO 2.0.

На фоне последних киберинцидентов власти рекомендуют особенно внимательно относиться к звонкам и сообщениям от неизвестных. Даже если собеседник знает имя или IDNP человека, это не означает, что он действительно представляет банк или государственное учреждение.

Не следует сообщать пароли, коды подтверждения и банковские данные, а также подтверждать операции, которые пользователь сам не инициировал.
Рубрики
Актуально В Молдове

Кибератака в Молдове: данные 750 тысяч IDNP могли утечь

В Молдове продолжается расследование кибератаки на государственные информационные системы, о которой власти сообщили 24 октября. По предварительным данным Агентства электронного управления, злоумышленники пытались получить доступ к данным, связанным примерно с одним миллионом персональных идентификационных номеров (IDNP). Информация примерно по 750 тысячам IDNP могла быть извлечена незаконно.

Как сообщили в Агентстве электронного управления 27 октября, попытки несанкционированного сбора данных происходили с 19 по 23 октября. После обнаружения инцидента власти приостановили работу 82 цифровых услуг и более 30 информационных систем и административных панелей, которые могли быть уязвимы. Основную утечку удалось остановить 23 октября. Позже были зафиксированы новые попытки доступа: 25 октября и утром 27 октября, однако они оказались безуспешными.

Какие данные могли попасть к злоумышленникам

По предварительным оценкам, похищенная информация может включать имена и фамилии, даты и места рождения, сведения о ближайших родственниках, медицинском страховании, семейном враче, социальных выплатах, пенсиях, инвалидности и водительских удостоверениях. В отдельных случаях могли быть затронуты фотографии, сведения об автомобилях, компаниях, налоговых задолженностях, платежах через MPay и банковские реквизиты IBAN.

При этом власти подчёркивают, что не у каждого человека могли быть раскрыты все перечисленные категории данных. Расследование продолжается, поэтому точный масштаб инцидента пока устанавливается.

По информации ведомства, данные банковских карт не пострадали. Также расследование пока не выявило несанкционированных изменений в государственных реестрах. Само по себе получение информации о недвижимости или компании не означает изменения права собственности. Власти отдельно отмечают, что одного знания IBAN недостаточно для доступа к банковскому счёту или проведения несанкционированных переводов.

Что рекомендуют гражданам

Основной риск заключается в том, что похищенные сведения могут использоваться для мошенничества. Злоумышленники могут представляться сотрудниками банков или государственных учреждений, ссылаться на персональные данные человека и пытаться выманить деньги либо коды подтверждения.

Гражданам рекомендуют:

  • не сообщать пароли и коды аутентификации по телефону или в сообщениях;
  • не переходить по подозрительным ссылкам и не подтверждать платежи по просьбе незнакомцев;
  • проверять необычные запросы, самостоятельно связываясь с учреждением или банком по официальным контактам;
  • немедленно сообщать банку или поставщику услуги о незнакомых операциях;
  • перепроверять тревожные сообщения о родственниках, связываясь с ними по известному номеру.

Власти обещают информировать граждан, чьи данные могли быть затронуты, а также сообщать о результатах расследования и восстановлении цифровых услуг.

Сервисы восстанавливают постепенно

После обнаружения атаки специалисты заблокировали основные каналы несанкционированного доступа и начали проверку уязвимостей. По данным Агентства электронного управления, большинство затронутых услуг уже восстановлено. Остальные будут возвращать в работу после завершения мер защиты и дополнительных проверок.

В расследовании участвуют Агентство кибербезопасности, Служба информационных технологий и кибербезопасности, Служба информации и безопасности, Национальный центр по защите персональных данных и подразделение полиции по борьбе с киберпреступностью.

Причины и полный масштаб инцидента пока уточняются. По предварительным данным, злоумышленники использовали уязвимости некоторых электронных сервисов, доступных без аутентификации, а затем пытались получить дополнительные сведения.

Рубрики
Актуально В Молдове

Новая схема обмана: злоумышленники используют имя EVO для кражи данных

В Молдове зафиксированы новые случаи мошенничества с использованием имени EVO. Агентство электронного управления призывает граждан быть бдительными и не передавать личные данные неизвестным лицам.

По информации ведомства, некоторые жители страны начали получать SMS-сообщения, в которых говорится о якобы выполненном подключении к приложению или порталу EVO. В сообщениях предлагается позвонить по указанному номеру телефона, если получатель не совершал таких действий.

Как отмечают специалисты, после этого злоумышленники могут связаться с человеком по телефону и попытаться получить конфиденциальную информацию: одноразовые коды подтверждения, пароли, банковские данные или другие персональные сведения.

В Агентстве электронного управления подчеркивают, что подобные сообщения не имеют никакого отношения к государственным сервисам и не отправляются командой EVO. Их цель — вызвать тревогу у граждан и получить доступ к личным данным.

Ведомство напоминает, что вход в приложение и портал EVO осуществляется исключительно с использованием электронной подписи через государственную платформу MPass.

Гражданам рекомендуют не звонить по номерам, указанным в подозрительных сообщениях, не сообщать никому пароли и коды подтверждения, не устанавливать приложения по просьбе неизвестных лиц и не выполнять инструкции, полученные через неофициальные каналы связи.

В случае получения подобных сообщений граждан просят сообщать о произошедшем в компетентные органы.

Рубрики
Актуально В Молдове

Новая схема телефонного мошенничества с MCabinet: предупреждение для граждан

В Молдове зафиксирована новая схема телефонного мошенничества, связанная с правительственным сервисом MCabinet. Об этом предупредило Агентство электронного управления, призвав граждан быть внимательными и не передавать личные данные неизвестным лицам.

По данным ведомства, злоумышленники сначала звонят под видом курьеров, а затем представляются сотрудниками Агентства. Во время разговора они сообщают о якобы «подозрительной активности» в личном кабинете MCabinet и под этим предлогом пытаются получить пароли, коды подтверждения, данные документов или банковских карт.

В Агентстве подчёркивают, что подобные звонки являются фейковыми. Сотрудники государственных учреждений никогда не запрашивают по телефону персональные или банковские данные и не требуют сообщать коды доступа.

Гражданам рекомендуют не выполнять инструкции неизвестных лиц, не сообщать конфиденциальную информацию и сразу прекращать подозрительные разговоры.

В случае попытки мошенничества или утечки данных необходимо сообщить об инциденте в Центр по борьбе с киберпреступностью через специализированную платформу: cybercrime.mai.gov.md.

Рубрики
Актуально В Молдове

Школы и детсады Молдовы теперь могут принимать легальные пожертвования через MPay

В Молдове 403 школы и детских сада подключены к государственной платформе MPay, которая позволяет гражданам делать легальные и прозрачные пожертвования в пользу учебных заведений. Это даёт возможность родителям и педагогам оказывать поддержку школам и детсадам без риска, что такие переводы будут расценены как взятки.

Заместитель начальника управления Министерства образования и науки Анджела Присэкару пояснила, что внести пожертвование может любой желающий — родитель, педагог или другое лицо, желающее помочь учебному учреждению.

«Чтобы сделать пожертвование, нужно зайти на правительственную платёжную платформу MPay, выбрать услугу „Пожертвование для учебных заведений“, указать учреждение и сумму перевода. Оплатить можно банковской картой, через интернет-банкинг, наличными в банке или почтовом отделении», — объяснила представительница Министерства.

По её словам, прозрачность является основным принципом работы системы. Все учебные заведения, подключённые к MPay, обязаны публиковать отчёты о поступивших средствах и их использовании в доступных местах, чтобы любой желающий мог ознакомиться с этой информацией.

Чтобы получить возможность принимать пожертвования через MPay, школа или детский сад должны подать заявку в районное управление образования. После рассмотрения запрос передаётся в Агентство электронного управления, которое обеспечивает техническое подключение учреждения к системе.

«Мы создали механизм, позволяющий отслеживать каждый перевод и исключить любые сомнения в законности таких пожертвований», — отметила Анджела Присэкару.

Система MPay помогает сделать процесс поддержки образования прозрачным, безопасным и удобным. Родители теперь могут быть уверены, что их пожертвования направляются именно на нужды школы или детского сада и используются в соответствии с законом.

Подписывайтесь на наши социальные сети: Telegram, YouTube, Facebook и Instagram. Здесь мы публикуем новости кратко и наглядно!

Bалютный курс: 03 Ноя 2022
EUR : 19.0778 MDL-0,0938 ▼
USD : 19.2733 MDL-0,0227 ▼
RON : 3.8839 MDL-0,0181 ▼
RUB : 0.3132 MDL-0,0003 ▼
UAH : 0.5221 MDL-0,0004 ▼